4.1.6 文件保护
原书定位
印刷页P263起,对应PDF第274页。下文为目视整理的知识提要;完整内容见原书对照。
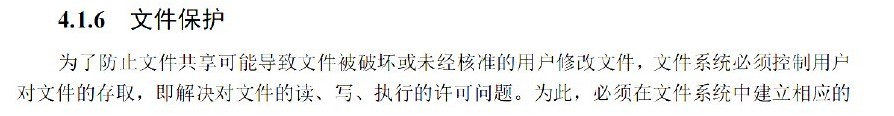
文件保护控制谁能以什么方式访问文件。访问类型包括读、写、执行、追加、删除和列目录。ACL记录用户及其权限;精简权限常按所有者、同组、其他用户分类。
口令用于限制访问,加密使无密钥者难以解释数据;二者不能代替细粒度的操作权限控制。目录也需要单独的保护机制,文件访问权限与目录查找权限应分别判断。
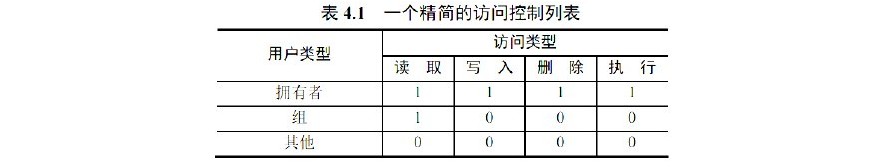
精简访问控制列表,原书P264。
对应练习
关联知识
原书对照
展开原书对照截图

原书定位
印刷页P263起,对应PDF第274页。下文为目视整理的知识提要;完整内容见原书对照。
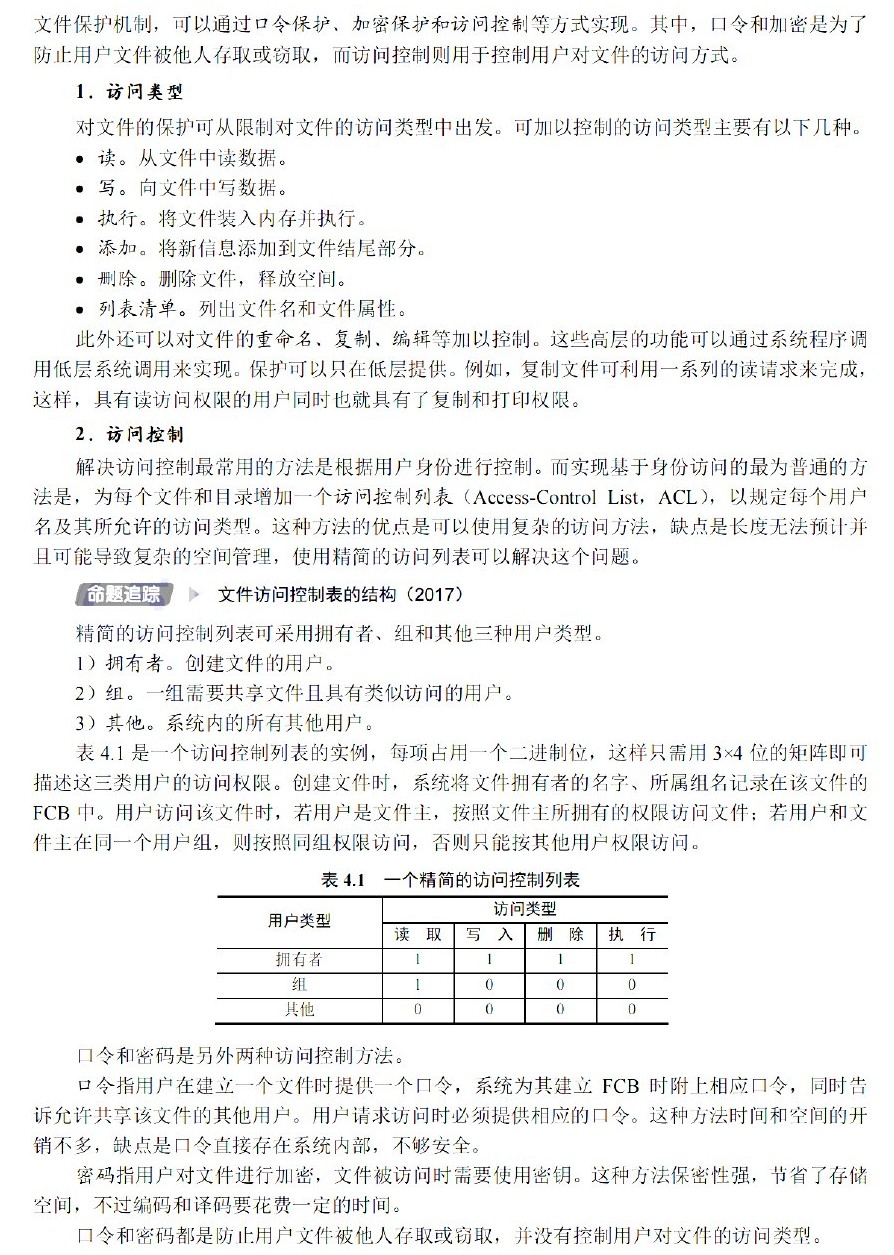
文件保护控制谁能以什么方式访问文件。访问类型包括读、写、执行、追加、删除和列目录。ACL记录用户及其权限;精简权限常按所有者、同组、其他用户分类。
口令用于限制访问,加密使无密钥者难以解释数据;二者不能代替细粒度的操作权限控制。目录也需要单独的保护机制,文件访问权限与目录查找权限应分别判断。
精简访问控制列表,原书P264。